
Защита постбеков
Адрес постбека может утечь: его видно в ПП, его можно подсмотреть в логе или в настройках. Если кто-то отправит на него поддельный постбек с нужным click id, он накрутит конверсии. Защита закрывает эту дыру двумя способами. Оба необязательны и включаются отдельно.
- HMAC-подпись. Telegfy проверяет, что click id подписан вашим секретом.
- Список IP. Telegfy принимает постбеки только с адресов ПП.
Настройки — в разделе «Защита постбэков» (/dashboard/postback-security).
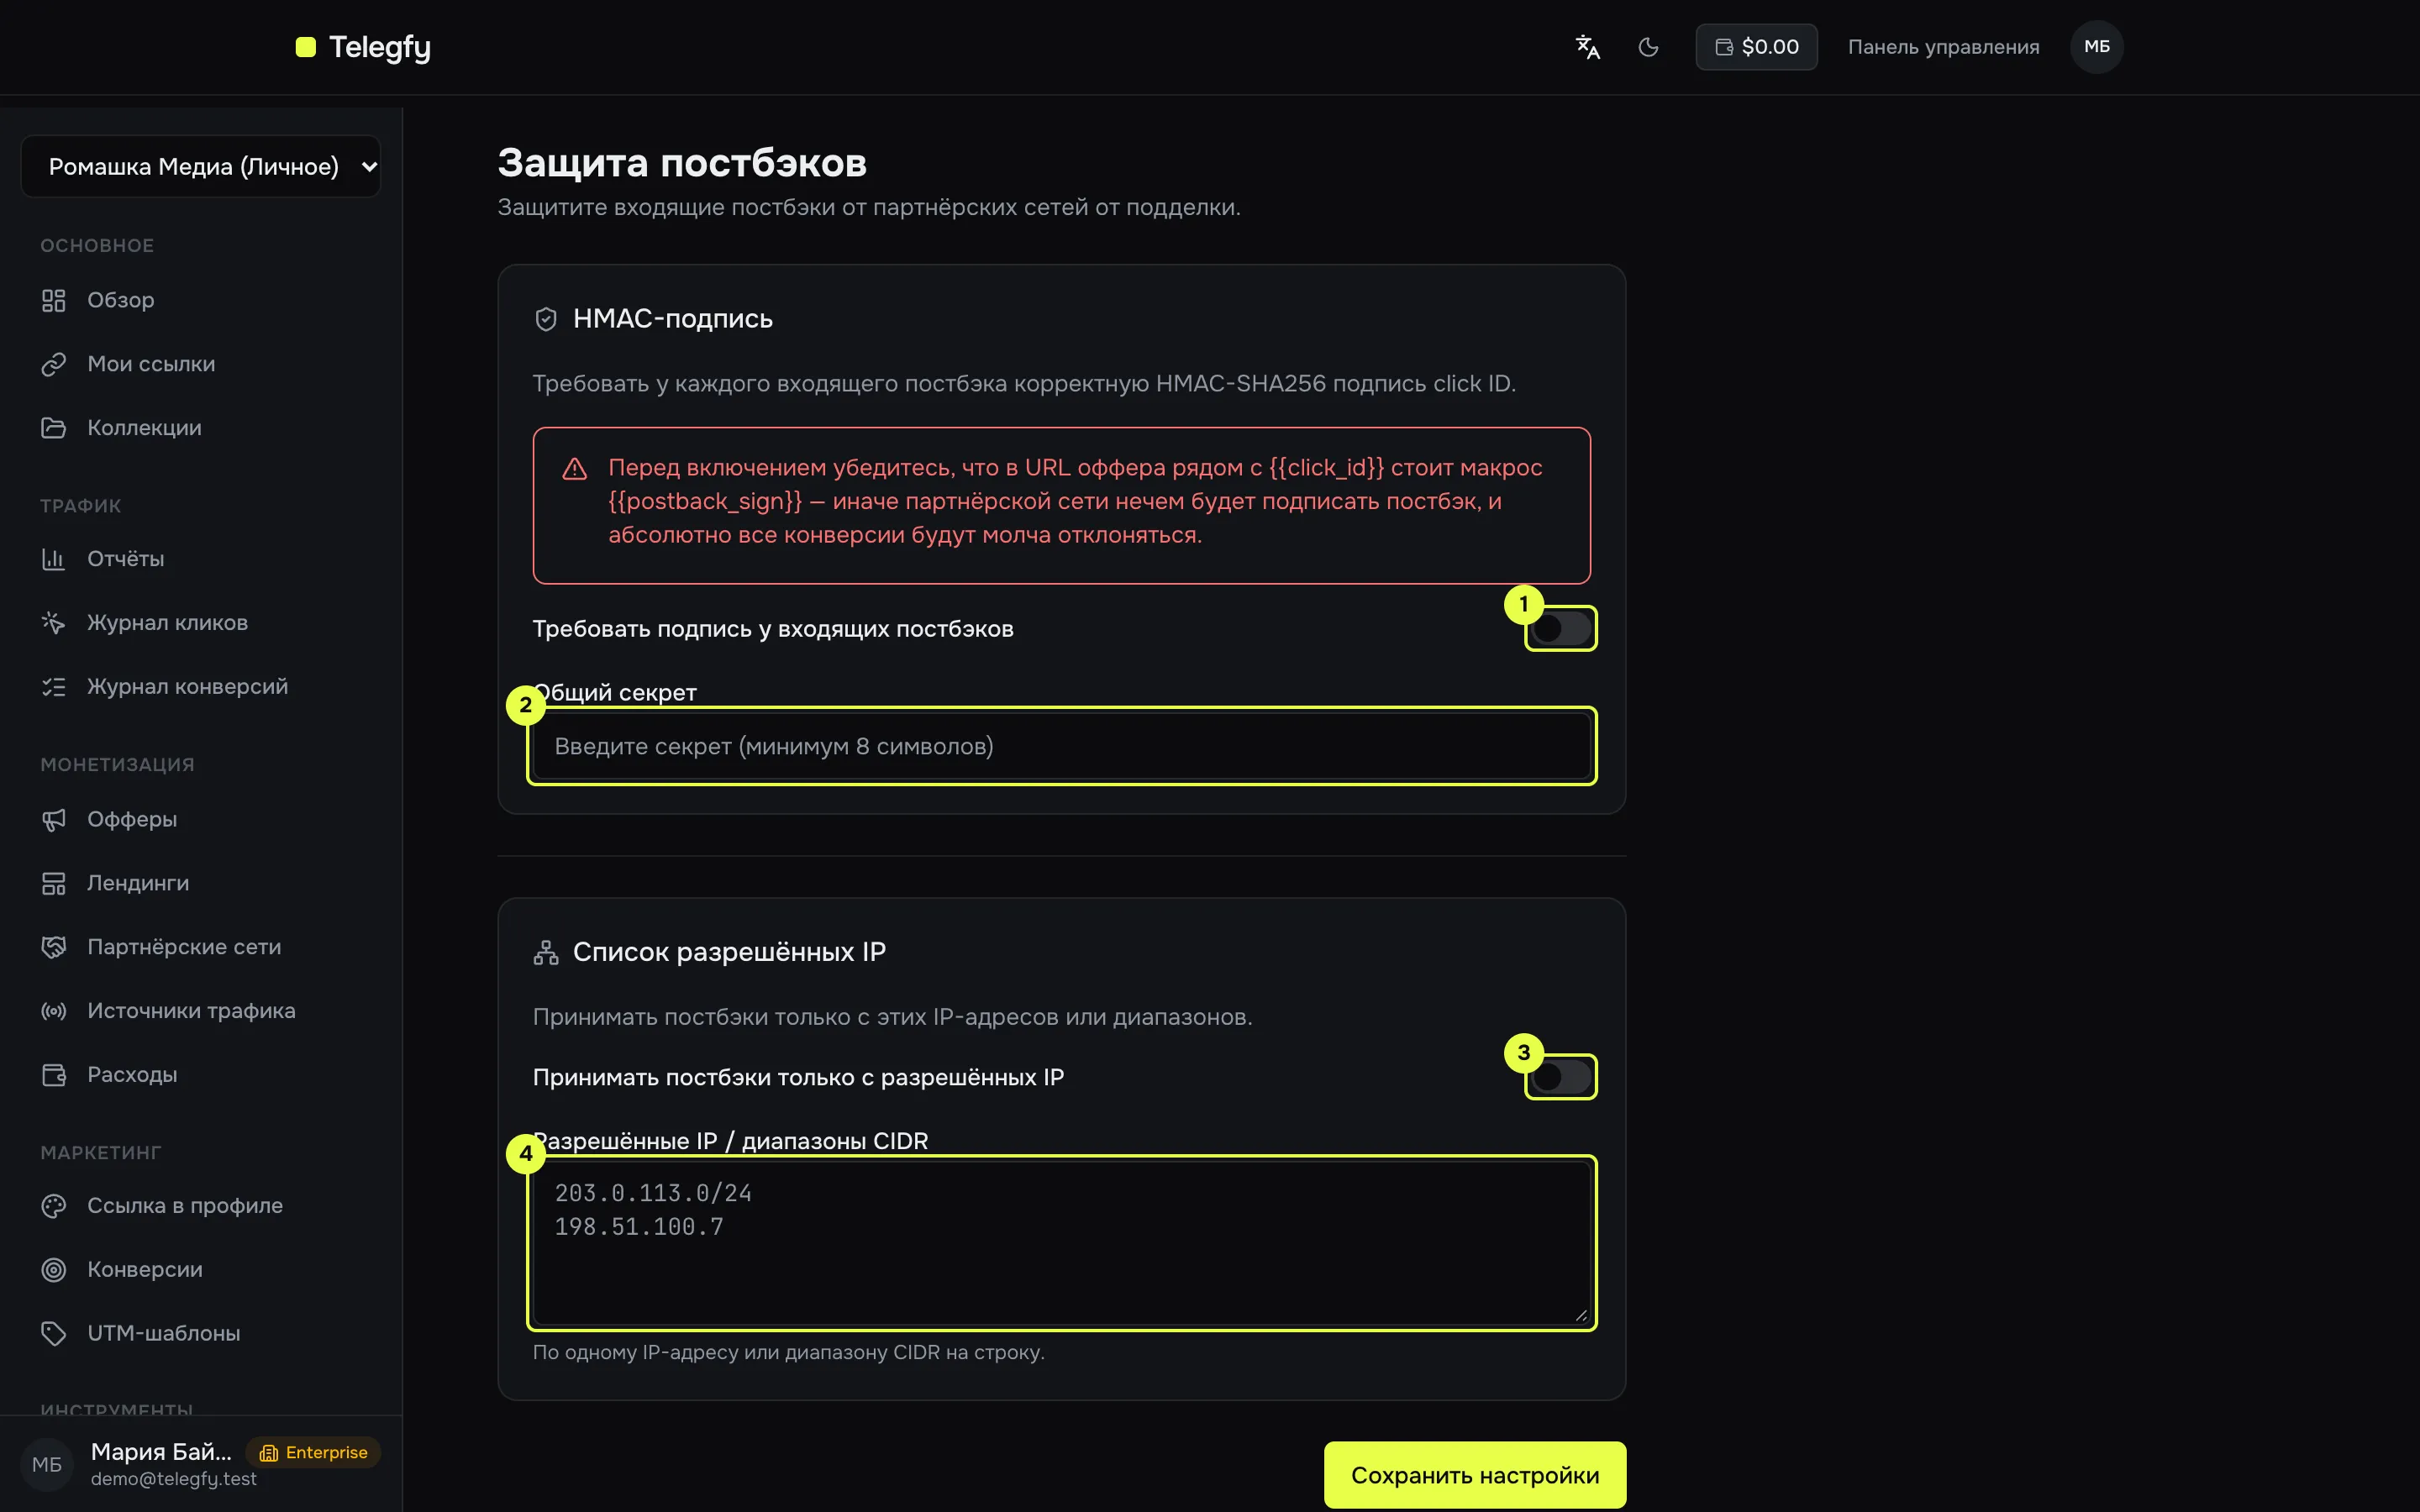
- Переключатель HMAC-подписи.
- Поле общего секрета.
- Переключатель списка IP.
- Поле разрешённых IP и CIDR-диапазонов.
HMAC-подпись
Заголовок раздела «HMAC-подпись»Подпись вычисляется как HMAC-SHA256 от click id с вашим секретом, результат в hex (64 символа). Проверка сравнивает подписи без утечки времени.
Для работы нужна связка из трёх частей: секрет у нас, макрос подписи в URL оффера и возврат подписи от ПП.
-
Задайте секрет.
В «Защите постбэков» введите общий секрет не короче 8 символов и сохраните. Секрет виден только при вводе. Повторно его не показывают.
-
Добавьте макрос в URL оффера.
Рядом с
{{click_id}}поставьте{{postback_sign}}. Имя параметра выберите такое, которое ПП вернёт в постбеке:https://offer.example.com/?subid={{click_id}}&sign={{postback_sign}}Изменения настроек подписи попадают в новые ссылки с задержкой до 60 секунд.
-
Проверьте, что ПП возвращает подпись.
ПП должна передать значение параметра в постбеке. Telegfy принимает подпись в параметрах
sign,signatureилиhmac. Если ПП вернёт её под другим именем, поменяйте имя в URL оффера. -
Включите требование подписи.
Поставьте переключатель «Требовать подпись у входящих постбэков» и сохраните.
Постбек с неверной или отсутствующей подписью получает результат rejected и не записывается как конверсия. Ответ при этом остаётся HTTP 200, поэтому ПП может не заметить ошибку. Смотрите лог входящих постбэков.
Если click id неизвестен, проверка подписи не запускается. Ответ будет click_not_found.
Список разрешённых IP
Заголовок раздела «Список разрешённых IP»Введите адреса и CIDR-диапазоны, по одному на строку:
203.0.113.10198.51.100.0/24Работает только IPv4. IPv6-адреса в списке не совпадут.
IP берётся из первого значения заголовка X-Forwarded-For, затем из X-Real-IP, затем из адреса соединения. Если Telegfy стоит за своим прокси, проверьте, что заголовок передаёт реальный адрес ПП. Иначе список будет работать неверно.
Как проверить
Заголовок раздела «Как проверить»- Включите защиту, но пока не включайте требование подписи.
- Отправьте тестовый постбек с правильной подписью. Результат
accepted. - Отправьте тот же запрос с неверной подписью. Результат
rejected, в логе видно причину. - Включите требование подписи. Тестовый запрос без подписи должен получить
rejected.
Что читать дальше
Заголовок раздела «Что читать дальше»- Входящие постбеки — параметры и ответы.
- Решение проблем — если постбеки отклоняются.